17 / 25 · §11
OAuth 2.0 + OpenID Connect
AuthN — кто ты, AuthZ — что тебе можно. Это две разные вещи.
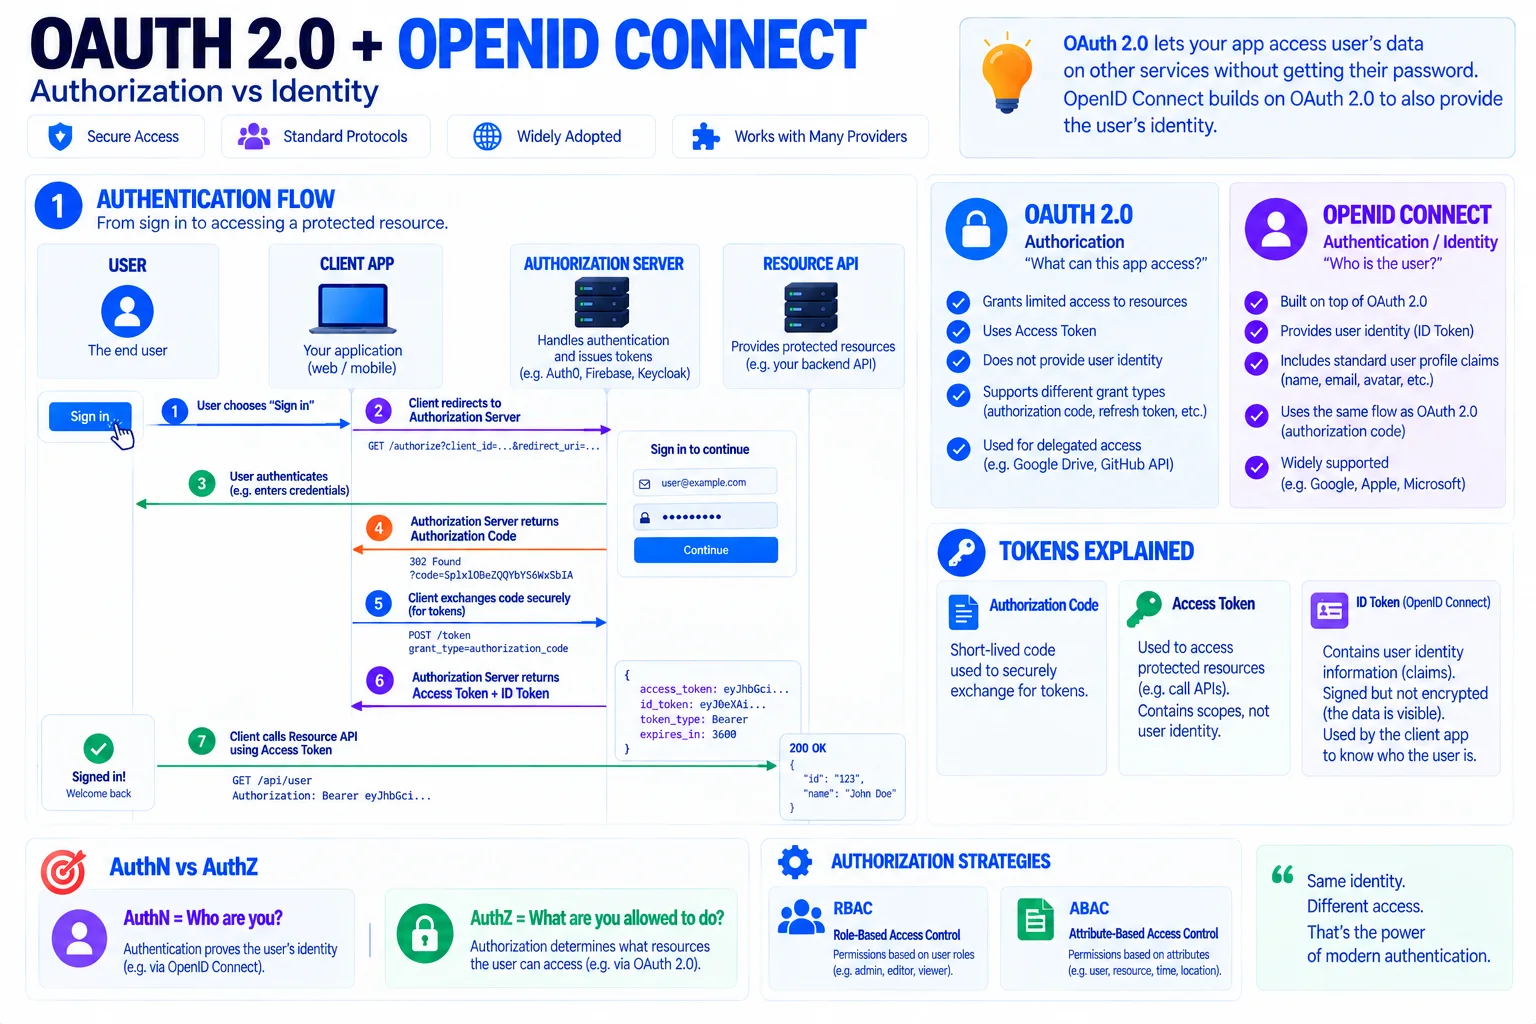
Нажми на схему, чтобы открыть в полном размере.
Главное
- OAuth 2.0 — делегированный доступ: «что приложению разрешено делать от твоего имени» (access token).
- OpenID Connect — слой аутентификации поверх OAuth: «кто пользователь» (ID token).
- Flow: Sign in → редирект на Authorization Server → логин → code → обмен на токены → вызов API.
- AuthZ-модели: RBAC (по ролям), ABAC (по атрибутам).
- Готовые сервисы: Auth0, Clerk, Keycloak, Cognito.
Sign in with Google
App → Google (Authorization Server) → code → App обменивает на access + ID token
ID token = кто, access token = что разрешено
Security шире auth
Ещё: secrets management (Vault), валидация ввода, rate limiting, TLS, OWASP Top 10.