16 / 25 · §11
Как работает JWT
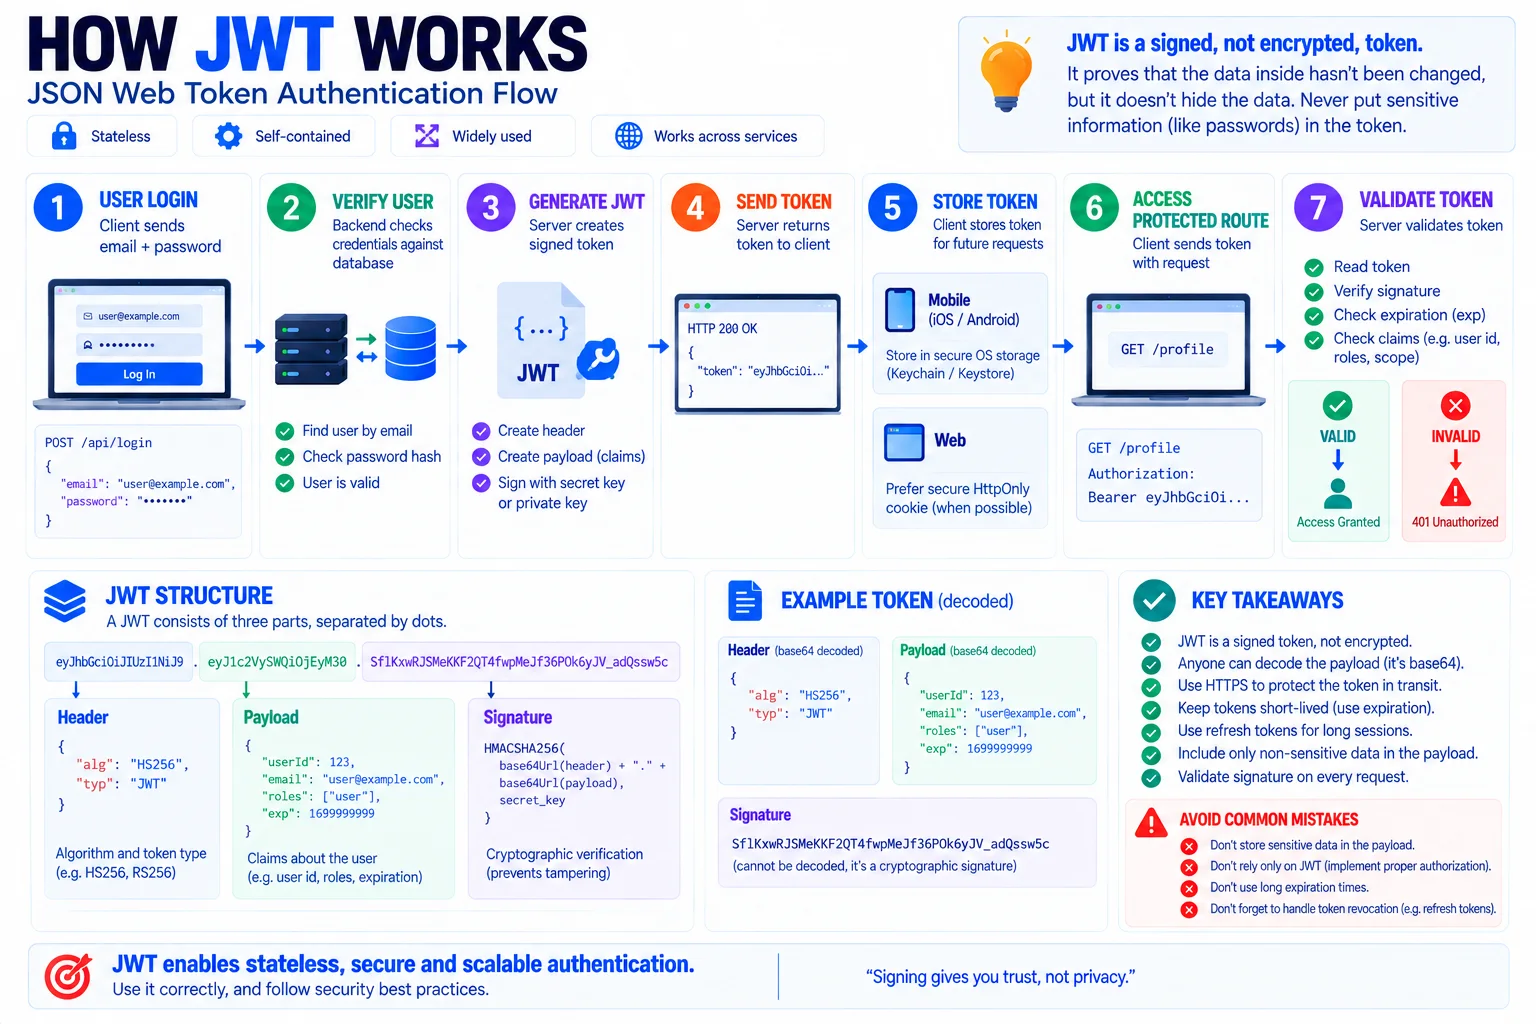
Подписанный, но не зашифрованный токен: подтверждает, что данные не изменены.
Нажми на схему, чтобы открыть в полном размере.
Главное
- Структура: Header . Payload . Signature (base64url, через точки).
- Flow: логин → сервер проверяет пароль → выпускает JWT → клиент хранит → шлёт в
Authorization: Bearer→ сервер проверяет подпись и срок. - Stateless: серверу не нужна сессия в БД — всё внутри токена.
- Короткий access-token + долгий refresh-token; на вебе — HttpOnly cookie.
Заголовок запроса
GET /profile
Authorization: Bearer eyJhbGciOiJIUzI1NiIs…
Типичные ошибки
Не клади секреты в payload — его может прочитать каждый. Всегда проверяй exp и подпись. Не храни токены в localStorage без нужды.